復雜計算機網絡設計 外網、內網與智能化設備網的組網策略
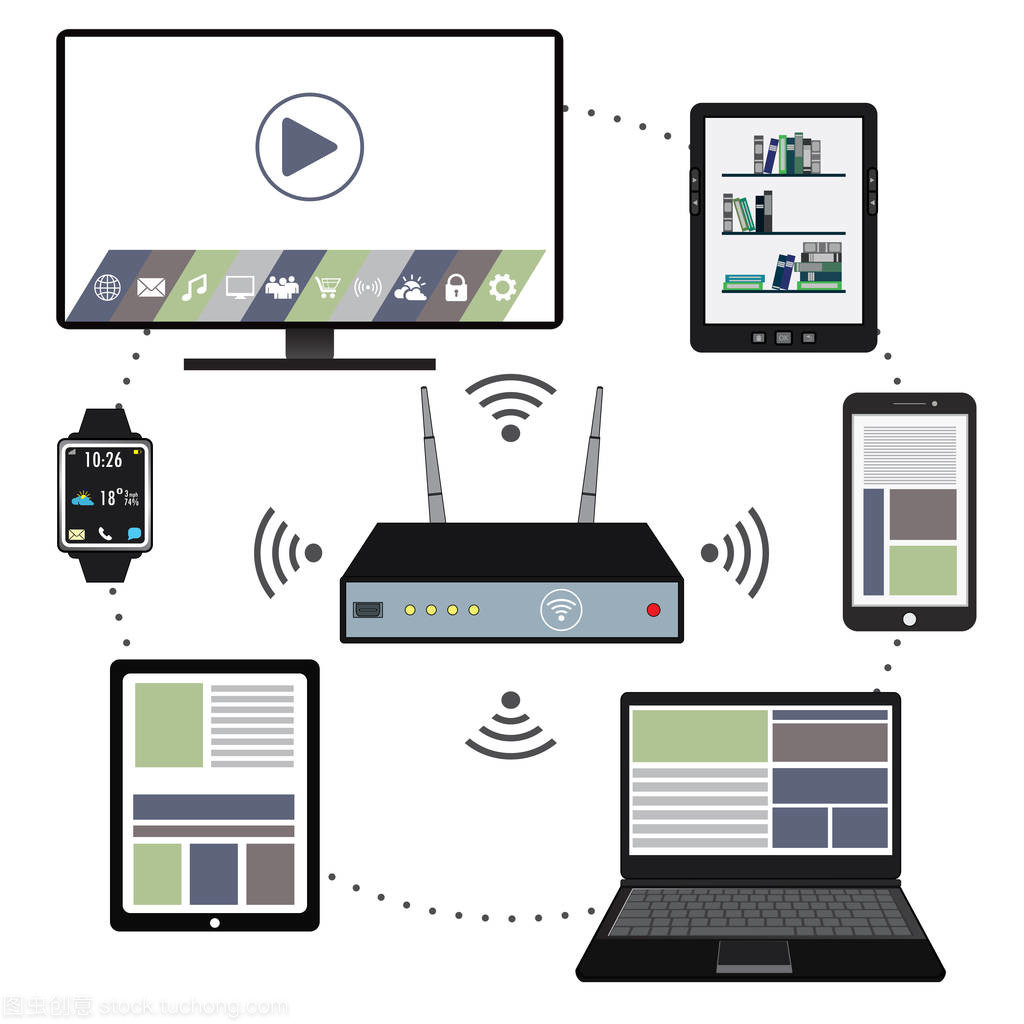
隨著企業數字化轉型的深入,計算機網絡已從單一的辦公互聯演變為支撐業務、生產、安防等多維度的復雜系統。尤其當各類智能化設備(如IP攝像頭、傳感器、工業機器人、智能樓宇終端)大量接入時,如何科學地設計外網、內網及智能化設備網之間的組網架構,成為保障網絡安全、穩定與高效運行的核心課題。本文將從網絡分層設計原則出發,分別闡述三張網絡的組網方式及智能化設備網絡的特殊考量。
一、復雜網絡設計的核心原則
在設計任何大型網絡之前,需確立幾個基本原則:
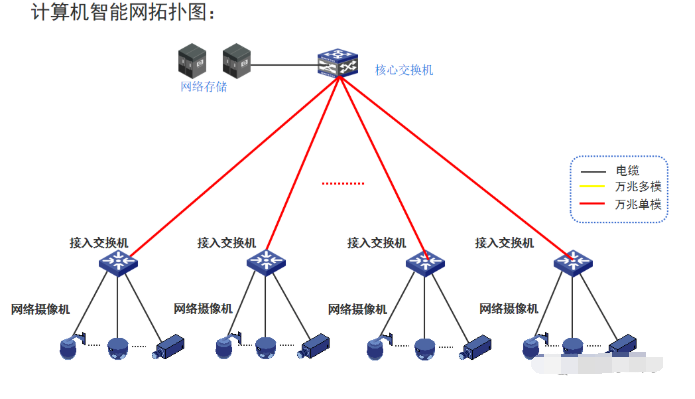
- 分層架構:采用核心層、匯聚層、接入層三層模型,或“葉脊”(Spine-Leaf)架構,實現高吞吐、低延遲與易擴展。
- 模塊化:按功能或地域劃分模塊(如園區、數據中心、分支),各模塊內部高內聚,模塊之間松耦合。
- 安全域劃分:不同信任級別的網絡區域之間必須隔離,并通過防火墻、訪問控制列表(ACL)等手段實施最小權限策略。
- 冗余與高可用:關鍵節點、鏈路、設備均須冗余部署,采用VRRP、堆疊、鏈路聚合等技術避免單點故障。
- 可管理性:統一IP地址規劃、VLAN劃分、路由域設計,并部署網管系統實現可視化監控。
基于以上原則,可清晰地將網絡劃分為外網(互聯網接入區)、內網(辦公與業務內網)以及智能化設備網(IoT/OT網絡),三者邏輯隔離、按需互通。
二、外網組網設計:邊界與訪問控制
外網通常指企業連接互聯網的區域,其設計要點包括:
- 多運營商接入與鏈路冗余:通過不同物理路徑接入至少兩家ISP,采用BGP或策略路由實現負載分擔與故障切換。
- 安全邊界:部署下一代防火墻(NGFW)、入侵防御系統(IPS)、DDoS防護設備,并設置DMZ區用于對外發布服務(如Web、郵件服務器)。
- 地址轉換與訪問策略:使用NAT實現內網地址隱藏,對外僅暴露必要端口;所有入站流量須經嚴格過濾,出站流量可審計和控制。
- VPN接入:為移動辦公和分支互聯提供SSL VPN或IPsec VPN,確保遠程訪問的安全性。
外網的核心目標是“有限暴露、強健防護、穩定出口”。
三、內網組網設計:辦公與業務承載
內網承載企業日常辦公、內部應用及數據中心業務,其組網通常包括:
- 園區網:采用三層架構。核心層部署高性能交換機,匯聚層實現VLAN終結與策略控制,接入層提供千兆/萬兆到桌面。按部門或樓層劃分VLAN,通過ACL限制橫向訪問。
- 數據中心網:推薦葉脊架構,服務器接入葉交換機,葉交換機全互聯至脊交換機,實現任意兩點間等距低延遲。通過VXLAN實現租戶隔離與跨物理位置的大二層擴展。
- 無線網:部署獨立WLAN控制器或云管理AP,為員工和訪客提供不同SSID,并映射至不同VLAN,實施差異化準入策略(如802.1X認證)。
內網安全依賴于防火墻、終端檢測響應(EDR)及網絡準入控制(NAC),同時需與智能化設備網進行邏輯隔離。
四、智能化設備網組網:專用隔離與邊緣智能
智能化設備網(也稱為物聯網或 OT 網絡)包含視頻監控、門禁、環境傳感、生產控制等終端。這些設備往往計算能力弱、協議多樣、安全更新困難,因此組網須特殊設計:
- 物理或邏輯隔離:強烈建議智能化設備網獨立組網,甚至使用獨立的物理交換機與布線。若需復用物理鏈路,則必須通過VLAN、VRF或VXLAN嚴格隔離。
- 分層匯聚與邊緣計算:在接入層可采用PoE交換機直接為IP攝像頭、AP供電;在匯聚層部署邊緣計算網關,完成本地協議適配(如Modbus、BACnet轉IP)、數據預處理與實時響應,減少對核心網的依賴。
- 專用IP地址規劃:為智能化設備分配獨立子網,避免與內網地址沖突。可部署DHCP Snooping與動態ARP檢測,防止私接與欺騙。
- 協議與準入控制:支持MQTT、CoAP等物聯網協議,并通過NAC識別設備類型,僅允許授權設備入網。對于工業控制設備,可采用白名單機制嚴格限制通信對象與端口。
- 安全監測與流量分析:部署物聯網安全網關或流量探針,建立設備行為基線,及時告警異常流量(如攝像頭向外網發起連接)。
- 云端/遠程管理:若設備需與云平臺通信,建議通過安全代理或專線接入,避免設備直接暴露于互聯網。
智能化設備網的核心訴求是“隔離、可管、可控、可擴展”,同時兼顧實時性與安全性。
五、三網融合與互通策略
外網、內網、智能化設備網并非完全孤立,合理的互通策略至關重要:
- 內網與外網:內網用戶通過代理或NAT訪問外網,外部訪問內網服務須經DMZ和防火墻策略。
- 內網與智能化設備網:內網中的管理平臺(如視頻管理服務器)可訪問設備網,但需通過防火墻設定精細規則;設備網不能主動訪問內網,除非必要且經審批。
- 外網與智能化設備網:通常禁止直接互通。遠程運維可借助VPN或零信任架構,經內網跳轉訪問。
可通過軟件定義網絡(SDN)或意圖驅動網絡(IBN)統一編排策略,實現靈活、自動化的跨域訪問控制。
六、
復雜網絡的設計本質是在連通性、安全性與可管理性之間尋求最佳平衡。對于包含外網、內網與智能化設備網的現代企業網絡,應采用分層、模塊化、安全域隔離的架構;智能化設備網由于特殊性,須獨立組網、強化邊緣、嚴控準入。唯有如此,才能構建一張既支撐業務創新,又抵御各類威脅的健壯網絡。
如若轉載,請注明出處:http://www.51gree.cn/product/43.html
更新時間:2026-10-11 21:09:05